6 phút đọc
Trong bối cảnh các mối đe dọa an ninh mạng diễn biến phức tạp, việc cập nhật nhanh chóng các chỉ dấu tấn công (Indicators of Compromise – IOC) đóng vai trò quyết định đến khả năng phòng thủ của doanh nghiệp. Repository 0xDanielLopez/TweetFeed nổi lên như một giải pháp thực tiễn bằng cách thu thập trực tiếp các dữ liệu IOC do cộng đồng an toàn thông tin (infosec) chia sẻ trên nền tảng Twitter/X. Hiện tại, dự án đã thu hút được 677 stars, 69 forks và ghi nhận hoạt động cập nhật liên tục đến ngày 25/08/2026.
Cơ chế vận hành và cách tiếp cận nguồn tin từ cộng đồng
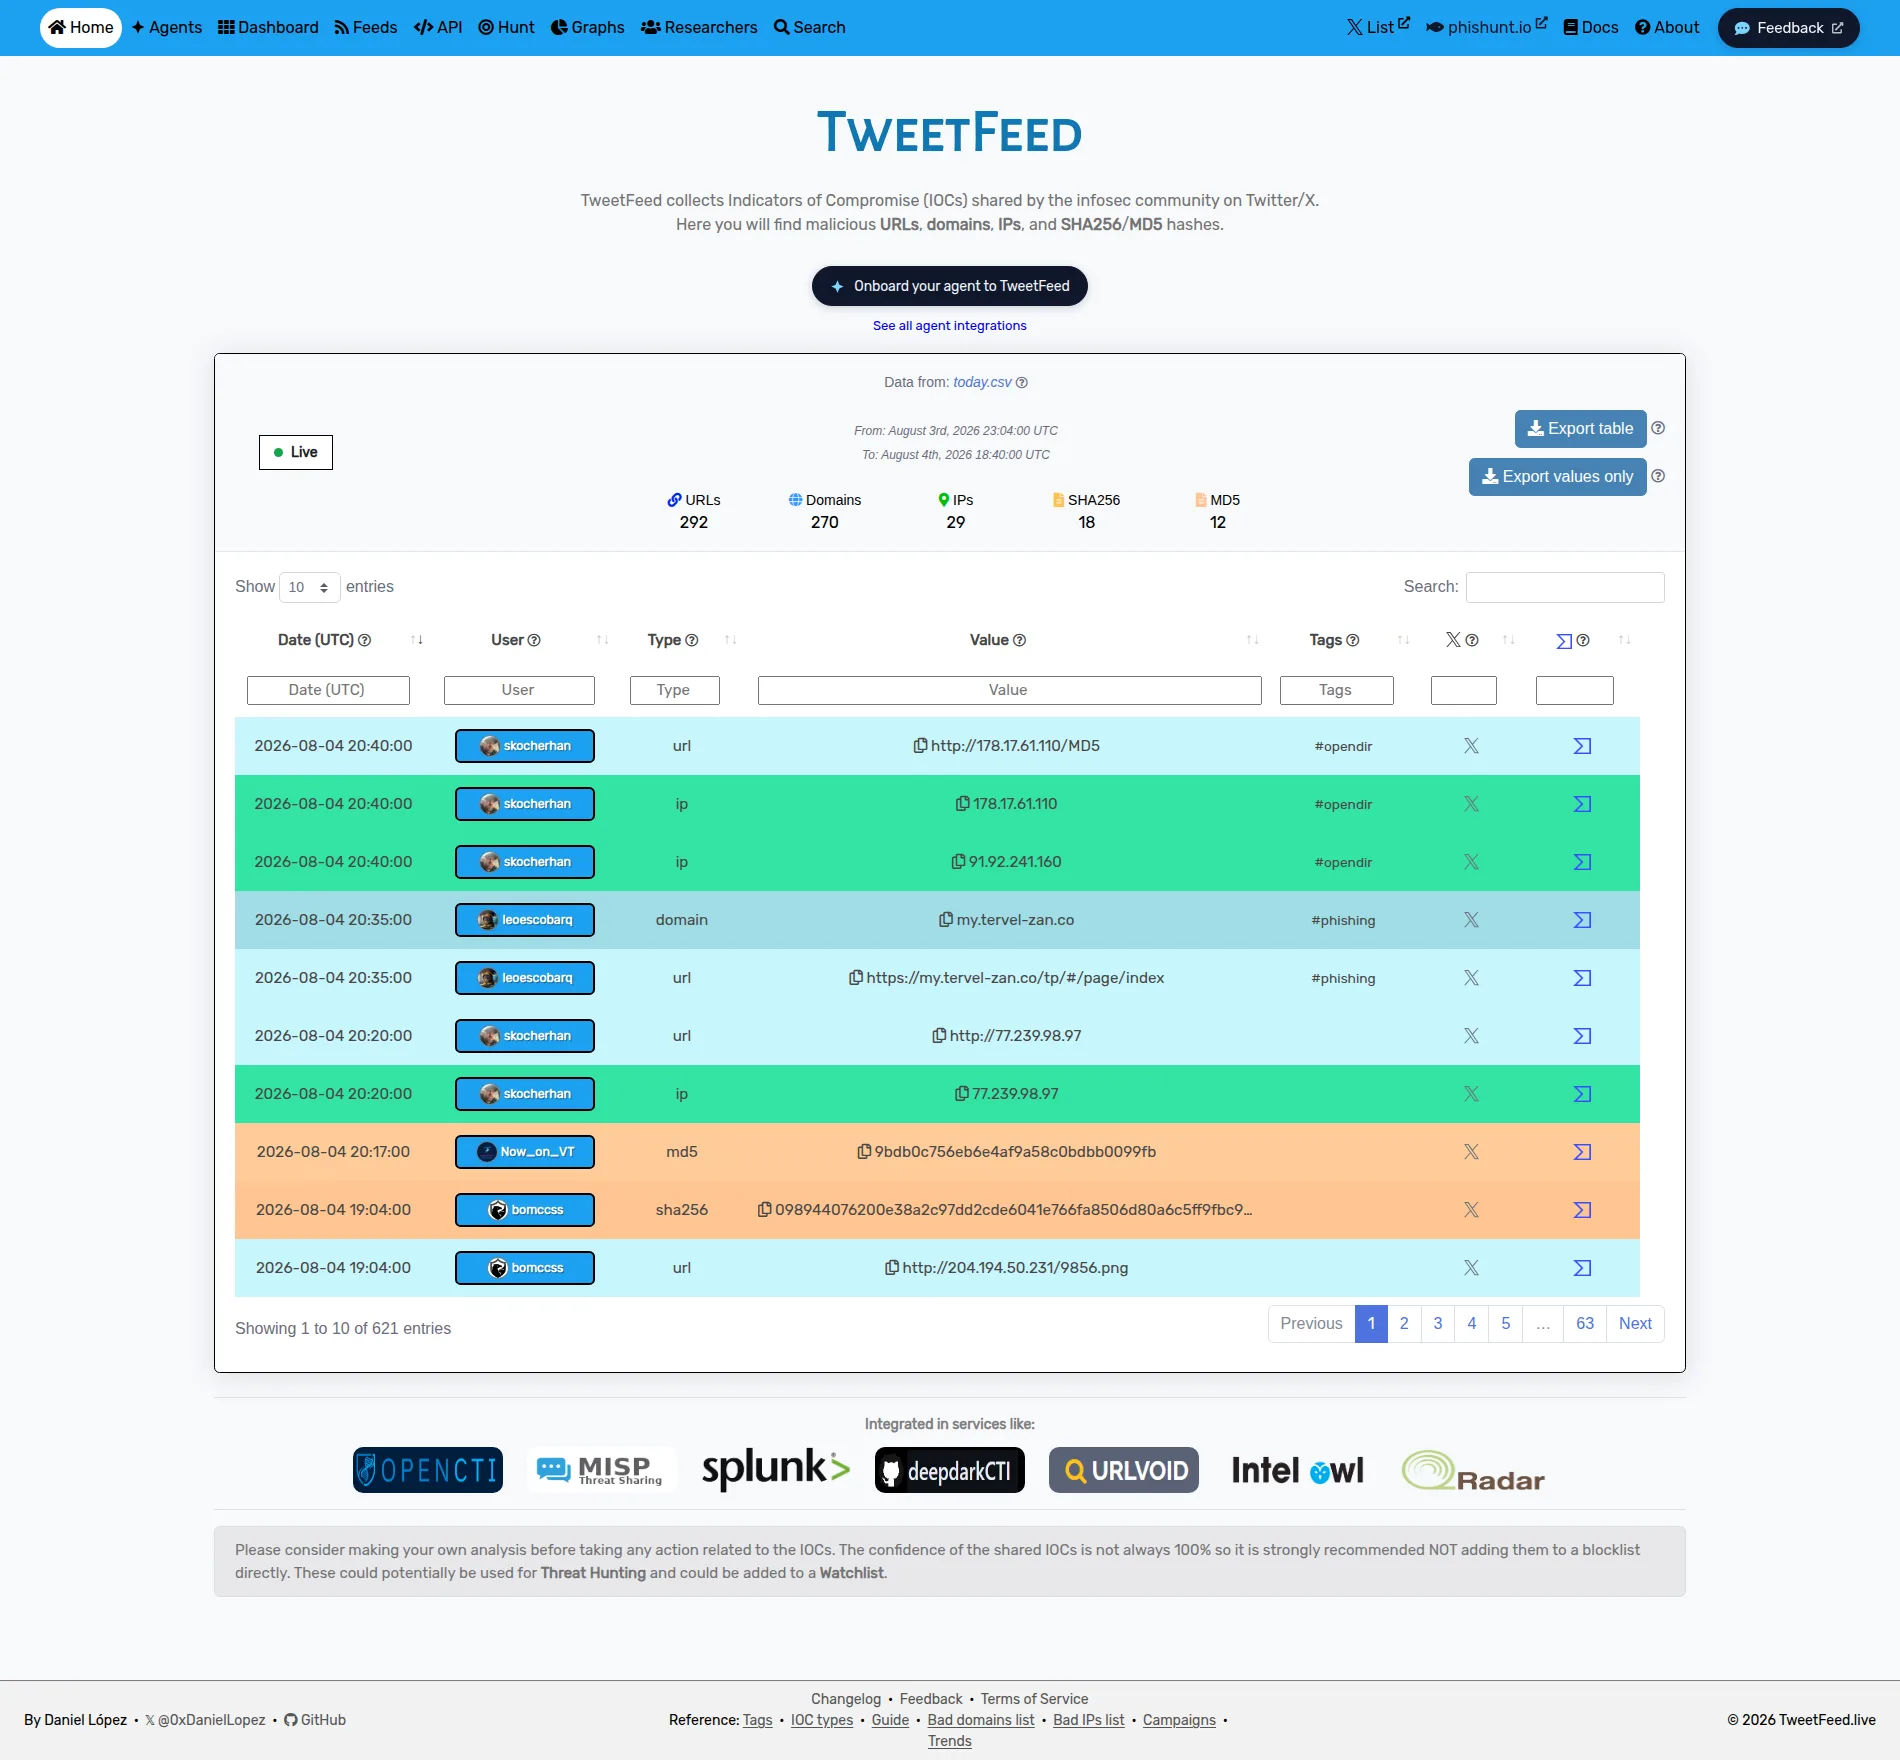
TweetFeed giải quyết bài toán phân tán thông tin bằng cách tổng hợp các URL độc hại, tên miền, địa chỉ IP và mã hash SHA256/MD5 được các chuyên gia bảo mật đăng tải trên Twitter. Hệ thống tự động hóa của dự án chạy chu kỳ quét và tái tạo dữ liệu sau mỗi 15 phút để cập nhật mốc thời gian, tổng số lượng theo từng loại, số lượng nhãn (tag) cũng như danh sách những người báo cáo tích cực nhất.
Dữ liệu sau khi thu thập sẽ được phân loại và gắn nhãn theo các xu hướng tấn công hoặc mã độc cụ thể. TweetFeed theo dõi tới 93 nhãn khác nhau, trong đó 10 nhãn hoạt động mạnh nhất trong năm sẽ được cập nhật liên tục. Người dùng có thể tìm kiếm các tweet chứa nhãn nhất định hoặc truy vấn dữ liệu của từng nhãn riêng biệt thông qua API của hệ thống theo cấu trúc chỉ định.
Khả năng tích hợp sâu vào hệ thống SIEM, EDR và các công cụ giám sát
Điểm mạnh của TweetFeed không chỉ dừng lại ở việc thu thập dữ liệu thô, mà nằm ở khả năng phân phối linh hoạt dưới nhiều định dạng tiêu chuẩn như CSV, JSON, RSS, MISP, STIX và TAXII. Điều này cho phép các kỹ sư vận hành bảo mật (SOC) dễ dàng nạp dữ liệu vào bất kỳ hệ thống SIEM, EDR hay Threat Intelligence Platform (TIP) hiện có.
Ứng dụng truy vấn trên Microsoft Sentinel
Người dùng có thể sử dụng ngôn ngữ KQL để đối chiếu dữ liệu thô của TweetFeed với nhật ký hệ thống. Chẳng hạn, bạn có thể đối sánh mã hash SHA256 với nguồn dữ liệu năm (yearly feed), kiểm tra địa chỉ IP với nguồn dữ liệu tháng (monthly feed), hoặc rà soát URL và tên miền với nguồn dữ liệu tuần (weekly feed). Khi triển khai trên Microsoft Sentinel, chỉ cần thay thế các bảng sự kiện thiết bị mặc định bằng các bảng tương đương của Sentinel như SecurityEvent hay CommonSecurityLog.
Tích hợp vào Splunk
Với Splunk, quản trị viên có thể thiết lập cơ chế nhập tệp CSV định kỳ thông qua Add-on Builder hoặc REST modular input với chu kỳ 15 phút một lần để đồng bộ với tần suất xuất bản của TweetFeed. Một lưu ý kỹ thuật quan trọng là tệp CSV của TweetFeed không chứa dòng tiêu đề (header row) ở dòng đầu tiên. Do đó, khi định nghĩa bảng tra cứu (lookup), người dùng bắt buộc phải khai báo thủ công danh sách các trường trong cấu hình transforms.conf theo thứ tự: date, user, type, value, tags, tweet.
Xử lý luồng dữ liệu trên Elastic Stack và OpenSearch
Đối với Elastic Stack, quy trình tích hợp được tối ưu hóa thông qua Logstash để kéo tệp CSV về định kỳ 15 phút một lần. Bằng cách sử dụng thuộc tính document_id kết hợp với cơ chế doc_as_upsert, hệ thống đảm bảo tính lũy đẳng (idempotent), ngăn chặn hiện tượng trùng lặp dữ liệu khi các khung thời gian thu thập bị ghi đè lên nhau. Sau đó, kỹ sư có thể sử dụng ngôn ngữ ES|QL trong Kibana Discover hoặc Lens để truy vấn nhanh các yêu cầu phân giải DNS đáng ngờ.
Nếu tổ chức của bạn ưa thích luồng dữ liệu tình báo mối đe dọa (threat intel) bản địa, Elastic hỗ trợ cấu hình đầu vào TAXII 2.1 kết nối thẳng tới cổng dịch vụ của TweetFeed mà không yêu cầu xác thực, tự động ánh xạ các chỉ dấu vào định dạng trường tiêu chuẩn.
Tương tự, khung phân tích bảo mật của OpenSearch cũng có thể trực tiếp tiêu thụ các gói dữ liệu STIX từ tệp manifest của dự án hoặc thông qua endpoint TAXII tương thích.
Chặn lọc ở lớp mạng với Pi-hole và AdGuard Home
Bên cạnh các giải pháp doanh nghiệp, TweetFeed cung cấp 7 danh sách chặn (blocklist) được biên dịch sẵn dựa trên dữ liệu thu thập trong vòng 30 ngày gần nhất và tự động xây dựng lại sau mỗi 15 phút. Người dùng cá nhân hoặc quản trị viên mạng nội bộ có thể tích hợp trực tiếp các danh sách này vào bộ phân giải DNS của mình:
- Pi-hole: Thêm đường dẫn URL của tệp
domains.txtvào phần cài đặt danh sách quảng cáo (Adlists) và chạy lệnh cập nhật cơ sở dữ liệu. - AdGuard Home: Thêm đường dẫn tệp
adguard.txtvào mục bộ lọc chặn DNS tùy chỉnh.
Để tối ưu hóa tài nguyên hệ thống, các điểm cuối (endpoints) cấp dữ liệu của TweetFeed hỗ trợ cơ chế phản hồi có điều kiện thông qua tiêu đề If-None-Match. Khi máy khách gửi yêu cầu kiểm tra định kỳ, nếu dữ liệu không có sự thay đổi, hệ thống sẽ trả về mã trạng thái 304, giúp tiết kiệm đáng kể băng thông mạng.
Những giới hạn vận hành cần lưu ý
Mặc dù mang lại giá trị cao trong việc cập nhật nhanh thông tin từ cộng đồng, nhà phát triển TweetFeed cũng đưa ra khuyến cáo quan trọng về tính chất của nguồn dữ liệu này. Đây hoàn toàn là luồng thông tin thô được thu thập trực tiếp từ mạng xã hội X và chỉ trải qua một bộ lọc kỹ thuật cơ bản của riêng hệ thống TweetFeed, hoàn toàn không có thêm bất kỳ rào cản kiểm định uy tín (reputation gate) chuyên sâu nào khác.
Do đó, để tránh rủi ro chặn nhầm các dịch vụ hợp pháp (false positive), người vận hành hệ thống được khuyên nên cấu hình dữ liệu từ TweetFeed ở chế độ giám sát và ghi nhật ký cảnh báo trước khi áp dụng cấu hình chặn cứng trên các thiết bị mạng quan trọng. Hiện tại, tài liệu dự án chưa công bố chi tiết về thuật toán lọc nội bộ của TweetFeed hoạt động như thế nào để loại bỏ các dữ liệu rác, cũng như ngôn ngữ lập trình chính đứng sau hệ thống xử lý này.
Nguồn tham khảo: Xem bài gốc