8 phút đọc
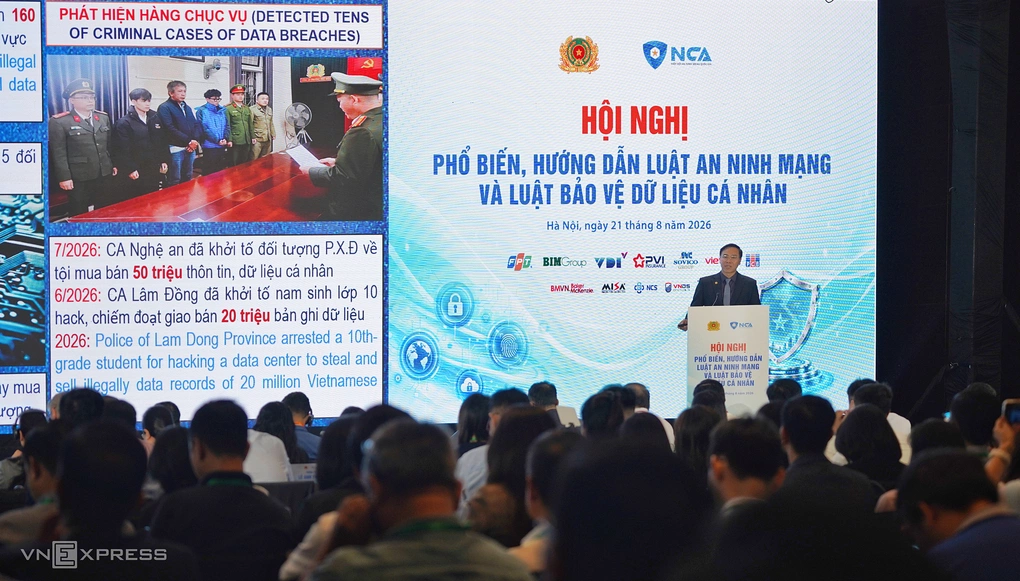
Trong nửa đầu năm 2026, Việt Nam ghi nhận khoảng hai triệu cảnh báo tấn công mạng, với gần một nửa trong số đó có sự can thiệp của trí tuệ nhân tạo (AI). Đây là thông tin đáng chú ý được Bộ Công an công bố tại hội nghị phổ biến Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân diễn ra ngày 21/8. Sự bùng nổ của AI không chỉ làm thay đổi diện mạo của an ninh mạng mà còn tiếp tay cho các hoạt động mua bán dữ liệu cá nhân quy mô lớn, đặt ra bài toán cấp bách về hành lang pháp lý cho các cơ quan và doanh nghiệp.
AI làm tăng tốc độ và quy mô tấn công mạng tại Việt Nam
Tại hội nghị, Thượng tá Nguyễn Đình Đỗ Thi, Phó trưởng phòng 1, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05) thuộc Bộ Công an, đánh giá tình trạng xâm phạm dữ liệu cá nhân đang diễn biến hết sức phức tạp. Theo đó, hệ thống giám sát của Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) ghi nhận khoảng hai triệu cảnh báo tấn công mạng chỉ trong 6 tháng đầu năm 2026.
Đáng chú ý, gần 50% số cuộc tấn công này có gắn với yếu tố AI. Thượng tá Nguyễn Đình Đỗ Thi cho biết, AI được tội phạm mạng sử dụng chủ yếu để tự động hóa quá trình dò quét lỗ hổng, lây nhiễm mã độc và xâm nhập sâu vào hệ thống. Việc ứng dụng công nghệ này khiến tốc độ và quy mô tấn công tăng lên nhanh chóng, đồng thời gây thêm nhiều khó khăn cho công tác điều tra, phát hiện và phòng ngừa của các lực lượng chức năng.
Nguy cơ từ AI tự động hóa cũng là thách thức chung được ghi nhận trên toàn cầu. Vào tháng 7 vừa qua, các chuyên gia bảo mật từ công ty bảo mật đám mây Sysdig (Mỹ) đã phát hiện một tác nhân AI có khả năng thực hiện toàn bộ cuộc tấn công bằng mã độc tống tiền hoàn toàn tự động mà không cần đến sự can thiệp của con người. Tác nhân này có thể tự thực hiện toàn bộ quy trình từ đột nhập, đánh cắp thông tin xác thực, thâm nhập sâu hơn vào hệ thống, cho đến mã hóa và xóa cơ sở dữ liệu sản xuất của doanh nghiệp trước khi đòi tiền chuộc bằng tiền điện tử.
Hàng chục triệu dữ liệu cá nhân bị rao bán, làm “đầu vào” cho tội phạm
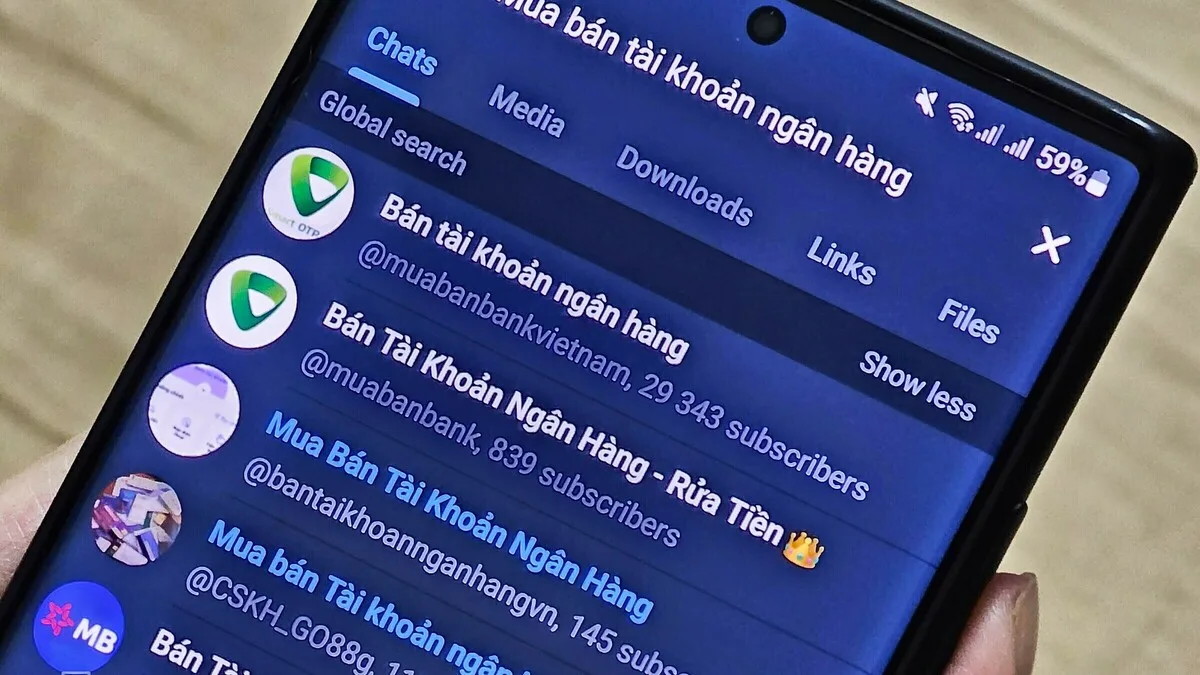
Song song với các cuộc tấn công mạng tinh vi, tình trạng rò rỉ và mua bán dữ liệu cá nhân cũng đang diễn ra ở quy mô lớn. Các thông tin bị rao bán trên không gian mạng bao gồm thông tin cơ bản và cả những dữ liệu nhạy cảm như tài khoản ngân hàng, thông tin sinh trắc học. Đại diện Cục A05 đã dẫn chứng một số vụ án nghiêm trọng được triệt phá gần đây:
- Vụ triệt phá đường dây mua bán 56 triệu bản ghi dữ liệu tại Thừa Thiên Huế vào năm 2025.
- Vụ khởi tố đối tượng mua bán 50 triệu bản ghi dữ liệu tại Nghệ An vào tháng 7/2026.
- Vụ một học sinh tại Lâm Đồng bị khởi tố vì hành vi tấn công hệ thống để chiếm đoạt và rao bán 20 triệu bản ghi dữ liệu.
Bên cạnh đó, người dùng còn đối mặt với nguy cơ bị xâm phạm đời tư thông qua các thiết bị kết nối Internet thông dụng như TV, điện thoại hay camera giám sát. Tin tặc có thể lợi dụng các lỗ hổng bảo mật để chiếm quyền kiểm soát thiết bị, từ đó trích xuất hình ảnh riêng tư để tống tiền hoặc phát tán ra ngoài.
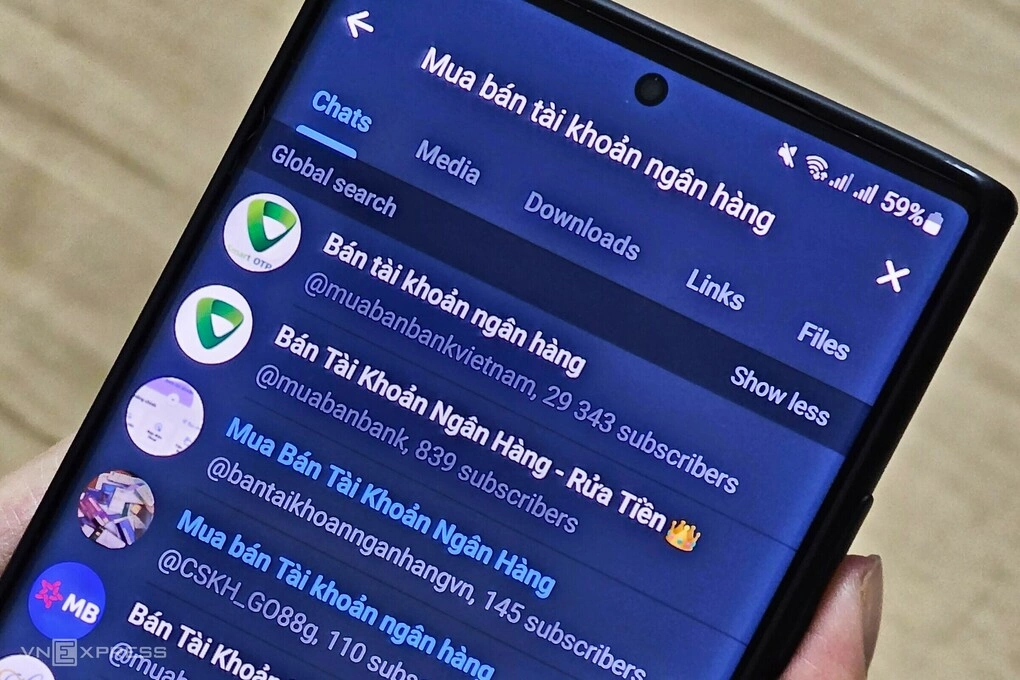
Thượng tá Nguyễn Đình Đỗ Thi cảnh báo rằng dữ liệu cá nhân đang trở thành “đầu vào” cho hàng chục loại hình tội phạm mạng khác nhau. Các tổ chức tội phạm có thể mua lại các nguồn dữ liệu này để xây dựng những kịch bản lừa đảo tinh vi, bám sát thông tin cá nhân và sự kiện thực tế của nạn nhân để tăng độ tin cậy. Kẻ gian thường giả danh từ công an, ngân hàng, bảo hiểm cho đến giáo viên, bác sĩ hoặc nhân viên giao hàng (shipper) để thực hiện hành vi lừa đảo trực tuyến. Thống kê trong giai đoạn 2020-2025 cho thấy lực năng chức năng đã triệt phá 24.000 vụ lừa đảo chiếm đoạt tài sản trên không gian mạng, với tổng số tiền bị chiếm đoạt lên tới hơn 40.000 tỷ đồng.
Hành lang pháp lý mới và trách nhiệm tuân thủ của doanh nghiệp
Để đối phó với các nguy cơ mới trên không gian mạng, trong năm 2025, Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân đã cùng được xây dựng nhằm hoàn thiện hành lang pháp lý trước các rủi ro mới trên không gian mạng. Theo đó, Luật Bảo vệ dữ liệu cá nhân chính thức có hiệu lực từ ngày 1/1/2026, còn Luật An ninh mạng có hiệu lực từ ngày 1/7/2026. Hai bộ luật này tập trung chặt chẽ vào việc bảo vệ hệ thống thông tin, dữ liệu cá nhân, quyền của chủ thể dữ liệu, cũng như quy định rõ trách nhiệm của các cơ quan, doanh nghiệp trước các thách thức mới như AI, tấn công mạng hay chuyển dữ liệu xuyên biên giới.
Luật quy định rõ các nhóm hành vi bị nghiêm cấm bao gồm xử lý dữ liệu trái pháp luật, sử dụng dữ liệu của người khác để vi phạm pháp luật, mua bán dữ liệu cá nhân, chiếm đoạt, cố ý làm lộ hoặc làm mất dữ liệu. Chế tài xử phạt được đưa ra vô cùng nghiêm khắc nhằm tăng tính răn đe:
- Hành vi mua bán dữ liệu cá nhân có thể bị xử phạt tối đa lên đến 10 lần khoản thu bất hợp pháp có được từ hành vi vi phạm.
- Vi phạm quy định về chuyển dữ liệu xuyên biên giới đối mặt với mức phạt tối đa là 5% tổng doanh thu của năm liền kề trước đó tại Việt Nam.
- Các hành vi vi phạm quy định khác có thể bị phạt hành chính tối đa lên tới 3 tỷ đồng, bên cạnh nguy cơ bị truy cứu trách nhiệm hình sự và phải bồi thường thiệt hại.
Trước thực tế này, đại diện Cục A05 khuyến nghị các doanh nghiệp cần khẩn trương rà soát, phân loại toàn bộ dữ liệu đang quản lý để đánh giá mức độ rủi ro và khả năng tuân thủ pháp luật. Việc bảo vệ dữ liệu cần phải được thực hiện xuyên suốt toàn bộ chuỗi xử lý từ khâu thu thập, lưu trữ, phân tích cho đến khi chuyển giao. Đồng thời, các đơn vị cần sớm kiện toàn nhân sự phụ trách bảo vệ dữ liệu và đào tạo nhận thức thường xuyên cho nhân viên.
“Dữ liệu vừa được coi là nguyên liệu vừa được coi là tài sản. Vì vậy là các cơ quan, tổ chức, doanh nghiệp cần có trách nhiệm tuân thủ bảo vệ. Bảo vệ dữ liệu cá nhân là một phần không thể tách rời của văn hóa quản trị”, Thượng tá Nguyễn Đình Đỗ Thi nhấn mạnh.
Những điểm cần tiếp tục theo dõi trong thực tế vận hành luật
Sự ra đời và đi vào thực thi của Luật Bảo vệ dữ liệu cá nhân và Luật An ninh mạng trong năm 2026 đánh dấu bước tiến quan trọng trong nỗ lực bảo vệ không gian số tại Việt Nam. Như Trung tướng Lê Xuân Minh, Cục trưởng Cục A05 nhấn mạnh tại hội nghị, hành lang pháp lý vững chắc là nền tảng thiết yếu để kiến tạo không gian mạng an toàn, phục vụ đắc lực cho sự phát triển kinh tế, văn hóa và xã hội trước làn sóng chuyển đổi số đầy thách thức.
Tuy nhiên, việc triển khai đồng bộ giữa cơ quan quản lý và cộng đồng doanh nghiệp trong thời gian tới vẫn là một điểm cần tiếp tục theo dõi sát sao. Người dùng và các đơn vị vận hành cần quan sát cách thức cơ quan chức năng giám sát hành vi chuyển dữ liệu xuyên biên giới, phương thức đo lường và áp dụng mức phạt doanh thu đối với các doanh nghiệp vi phạm, cũng như mức độ sẵn sàng của các hệ thống phòng thủ nội địa trước các đợt tấn công tự động hóa hoàn toàn bằng AI.
Nguồn tham khảo: Xem bài gốc