6 phút đọc
Một nghiên cứu mới từ các nhà khoa học Mỹ đã gióng lên hồi chuông cảnh báo về an ninh hàng không khi chế tạo thành công một thiết bị siêu nhỏ, giá thành thấp nhưng có khả năng can thiệp trực tiếp vào hệ thống lái tự động của dòng máy bay thương mại phổ biến Boeing 737.
Cách thiết bị giá rẻ “qua mặt” hệ thống lái tự động trong 60 giây
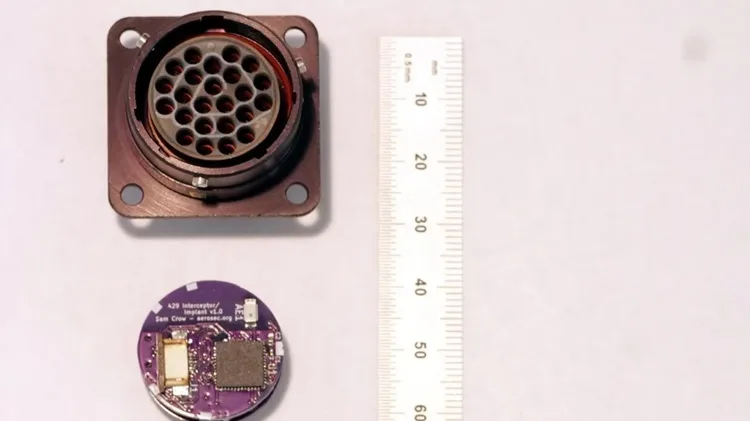
Tại Hội nghị An ninh Usenix diễn ra ở Baltimore, Maryland (Mỹ), nhóm nghiên cứu từ Đại học California San Diego và Đại học Oberlin đã công bố chi tiết một thử nghiệm an ninh chấn động. Họ đã chế tạo thành công một thiết bị phần cứng chỉ nhỏ bằng đồng xu, tích hợp kết nối Wi-Fi với chi phí chế tạo cực kỳ thấp, chưa tới 100 USD.
Mặc dù có kích thước nhỏ bé và giá thành rẻ, thiết bị này lại sở hữu khả năng can thiệp sâu vào hệ thống điều khiển của dòng máy bay Boeing 737. Để thực hiện cuộc tấn công, kẻ xấu cần tiếp cận khoang điện tử nằm dưới mũi máy bay. Nhóm nghiên cứu cho biết thiết bị có thể được lắp đặt thông qua một cửa sập bên ngoài chỉ trong chưa đầy một phút. Đây là khu vực mà các nhân viên của sân bay và hãng hàng không thường xuyên di chuyển qua lại giữa các chuyến bay để thực hiện các nhiệm vụ kỹ thuật.
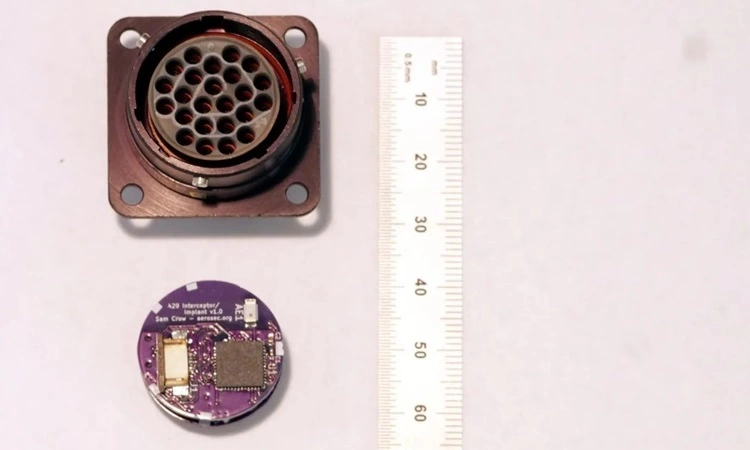
Sau khi được gắn thành công vào cổng kết nối của giao diện bảo dưỡng máy bay, thiết bị sẽ truyền tín hiệu điện thông qua mạng nội bộ của chiếc Boeing 737. Từ đây, nó có thể gửi các lệnh giả mạo trực tiếp tới máy tính điều khiển lái tự động mà phi công không hề hay biết.
Nguy cơ từ tiêu chuẩn truyền dữ liệu ARINC 429 đã cũ kỹ
Theo công bố từ trang Interesting Engineering, lỗ hổng nghiêm trọng này xuất phát từ cách thức giao tiếp của hệ thống điện tử trên máy bay. Cụ thể, các thiết bị này truyền thông tin theo tiêu chuẩn ARINC 429 – một công nghệ đã được ngành hàng không sử dụng suốt nhiều thập kỷ qua.
Theo tiêu chuẩn ARINC 429, các thiết bị điện tử trên máy bay sẽ gửi và nhận dữ liệu chạy theo một chiều duy nhất trên mỗi cặp dây. Giao thức này hoàn toàn không tích hợp các biện pháp bảo vệ an ninh mạng hiện đại, đồng thời thiếu đi cơ chế để xác minh nguồn gốc của các tin nhắn được truyền đi.
Sự thiếu sót trong khâu bảo mật của tiêu chuẩn này cho phép thiết bị hack dễ dàng thao túng thông tin điều hướng hành trình. Kẻ tấn công có thể âm thầm thay đổi các thông số kỹ thuật cốt lõi vốn đóng vai trò cực kỳ quan trọng trong quá trình cất cánh như tổng trọng lượng máy bay, nhiệt độ không khí bên ngoài và lượng nhiên liệu tiêu thụ. Đồng thời, thiết bị này còn tinh vi đến mức có thể giả mạo toàn bộ kết quả hiển thị trên màn hình trong khoang lái của phi công.
Nhóm nghiên cứu cảnh báo rằng những thay đổi nhỏ và tinh vi này có thể dẫn đến những hậu quả thảm khốc, bao gồm việc khiến máy bay chạy quá đường băng khi cất cánh, bay chệch hướng đi vào không phận của quốc gia khác hoặc thậm chí gây ra tai nạn rơi máy bay. Khi so sánh với mối đe dọa từ việc đặt bom truyền thống, cách tiếp cận bằng thiết bị phần cứng này mang lại cho kẻ tấn công quyền kiểm soát cao hơn, đồng thời giúp chúng hành sự một cách vô cùng kín đáo.
Hành trình 10 năm giải mã “điểm mù” của dòng máy bay thương mại phổ biến nhất
Để chứng minh được tính khả thi của phương thức tấn công này trên thực tế, nhóm nghiên cứu đã phải trải qua một quá trình kéo dài hơn 10 năm. Họ đã phải chi ra hàng chục nghìn USD chỉ để tìm mua các linh kiện máy bay thực tế phục vụ cho việc thử nghiệm trong phòng thí nghiệm.
Nghiên cứu này đặc biệt tập trung vào Boeing 737, một trong những dòng máy bay thương mại được vận hành rộng rãi nhất tại Mỹ. Đây là dòng máy bay chủ lực, chiếm phần lớn trong biên chế đội bay của những hãng hàng không khổng lồ như Delta, United và Southwest.
Được biết, nhóm nghiên cứu đã chủ động tiết lộ lỗ hổng an ninh này cho hãng Boeing từ năm 2020. Sau đó, họ đã trực tiếp thử nghiệm và xác nhận lại toàn bộ phát hiện của mình trong chính phòng thí nghiệm của Boeing. Ông Aaron Schulman, nhà khoa học máy tính tại Đại học California San Diego và là tác giả chính của nghiên cứu, nhấn mạnh rằng thử nghiệm này được thực hiện nhằm mục đích giúp các hãng hàng không chủ động ứng phó trước các mối đe dọa xâm nhập phần cứng và máy chủ ngày càng tinh vi của kẻ xấu.
Những câu hỏi lớn cần được theo dõi sát sao
Mặc dù lỗ hổng nguy hiểm này đã được xác nhận, người dùng và giới công nghệ vẫn cần tiếp tục theo dõi các vấn đề quan trọng chưa được công bố rõ ràng:
- Tiến độ khắc phục thực tế của Boeing: Hiện tại vẫn chưa có thông tin cụ thể về việc Boeing đã triển khai các biện pháp vá lỗi, cập nhật phần mềm hoặc nâng cấp phần cứng nào trên hàng ngàn chiếc Boeing 737 đang hoạt động trên khắp thế giới kể từ khi tiếp nhận thông tin vào năm 2020 hay chưa.
- Mức độ ảnh hưởng đến các dòng máy bay khác: Liệu các dòng máy bay khác sử dụng chung tiêu chuẩn truyền dữ liệu ARINC 429 có đang đối mặt với nguy cơ bảo mật tương tự hay không?
- Quy trình giám sát an ninh mặt đất: Các hãng hàng không và sân bay sẽ thay đổi quy trình kiểm soát thế nào tại khu vực cửa sập dưới mũi máy bay nhằm ngăn chặn kẻ gian tiếp cận vật lý và cắm thiết bị phá hoại trong khoảng thời gian ngắn ngủi giữa các chuyến bay?
Nguồn tham khảo: Xem bài gốc