8 phút đọc
Trong 10 ngày cuối tháng 10, ngành an ninh mạng thế giới trải qua chuỗi sự cố dồn dập khiến truyền thông quốc tế như The Guardian và Business Insider gọi đây là “tháng 10 đen tối”. Làn sóng tấn công diễn ra trên diện rộng, từ các lỗ hổng mã nguồn nghiêm trọng, vụ xâm nhập vào hệ thống đám mây và chuỗi cung ứng phần mềm, cho đến đợt rò rỉ dữ liệu cơ quan chính phủ và sự cố trộm tiền số lớn nhất lịch sử.
Lỗ hổng PHP2Shell và nguy cơ diện rộng từ các nền tảng phổ biến
Tâm điểm chú ý rơi vào PHP2Shell, tên gọi chung của hai lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 nằm trong ngôn ngữ lập trình PHP. Sau khi thông tin bị rò rỉ ngày 21/10, kẻ xấu đã lập tức triển khai các chiến dịch khai thác. Cả hai lỗi đều cho phép hacker thực thi mã từ xa (RCE) trên máy chủ PHP mà không cần xác thực tài khoản, từ đó đọc thông tin nhạy cảm và đánh cắp dữ liệu.
Đáng chú ý, PHP2Shell được tìm ra với sự hỗ trợ của trí tuệ nhân tạo (AI), chứng tỏ công nghệ này đã đủ khả năng phát hiện các điểm yếu tiềm ẩn trong những hệ thống phần mềm phức tạp. Tuy nhiên, việc PHP vận hành khoảng 70% số website trên Internet khiến quy mô ảnh hưởng trở nên đặc biệt nguy hiểm. Theo số liệu từ Palo Alto Networks, khoảng 22,6 triệu máy chủ đứng trước nguy cơ bị can thiệp. Đến ngày 26/10, Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã chính thức đưa PHP2Shell vào danh sách các điểm yếu bị khai thác thực tế.
Liên quan đến các nền tảng web, ngày 28/10, hệ quản trị nội dung WordPress phát hành phiên bản 7.1.4 nhằm vá 22 lỗ hổng bảo mật. Trong đó có lỗi nghiêm trọng xuất hiện ở quy trình cập nhật: khi hệ thống đang giải nén tệp tin, kẻ tấn công có thể lợi dụng đường dẫn tạm thời để thực thi mã trên máy chủ. Đơn vị an ninh mạng Wordfence cho biết các nhóm tin tặc đã bắt đầu rà quét diện rộng để truy tìm các website chưa cập nhật.
Tấn công chuỗi cung ứng, hạ tầng đám mây và rò rỉ dữ liệu cơ quan chính phủ
Bên cạnh các lỗ hổng mã nguồn, hạ tầng đám mây và chuỗi cung ứng phần mềm trở thành mục tiêu hàng đầu nhằm tiếp cận nhiều hệ thống cùng lúc:
- Nền tảng Railway: Ngày 20/10, nền tảng triển khai ứng dụng đám mây này phát hiện kẻ tấn công truy cập trái phép vào một phần hệ thống nội bộ. Sự cố đe dọa làm lộ khóa API và thông tin xác thực của khách hàng, buộc công ty phải khuyến cáo người dùng đổi mới khóa bí mật vào ngày 21/10.
- Thư viện LiteLLM: Ngày 21/10, thư viện mã nguồn mở kết nối ứng dụng với các mô hình AI này bị tấn công chuỗi cung ứng. Hacker phát tán phiên bản chứa mã độc (v1.107.0) trên kho PyPI và Docker để thu thập khóa API cùng dữ liệu nhạy cảm. Gói độc hại bị gỡ bỏ sau khoảng hai giờ tồn tại.
Tạp chí TechCrunch nhận định việc chiếm đoạt khóa API từ các hạ tầng này cho phép kẻ tấn công lợi dụng trái phép dịch vụ AI, tiêu tốn tài nguyên đám mây hoặc làm phát sinh chi phí ngoài dự kiến cho nạn nhân.
Tại Mỹ, tổ chức Distributed Denial of Secrets (DDoS) thông báo ngày 28/10 rằng hệ thống của Bộ An ninh Nội địa (DHS) đã bị xâm nhập. Nhóm hacker “Department of Peace” tạo công cụ mang tên Icepick để truy xuất thông tin của hơn 40.000 nhân viên thuộc các đơn vị như ICE, CBP, HSI và CISA. Dữ liệu bị lộ bao gồm tên, chức danh, email, số điện thoại và địa chỉ văn phòng. Dẫn nguồn từ TechCrunch, dữ liệu này bị đánh cắp thông qua hệ thống đăng nhập một lần Okta mà DHS dùng chung cho nhân viên và nhà thầu.
Mã độc tống tiền doanh nghiệp, thiết bị NAS và vụ hack sàn Binance kỷ lục
Các đợt tấn công tống tiền và can thiệp tài sản tài chính cũng ghi nhận nhiều thiệt hại nghiêm trọng trong khoảng thời gian này.
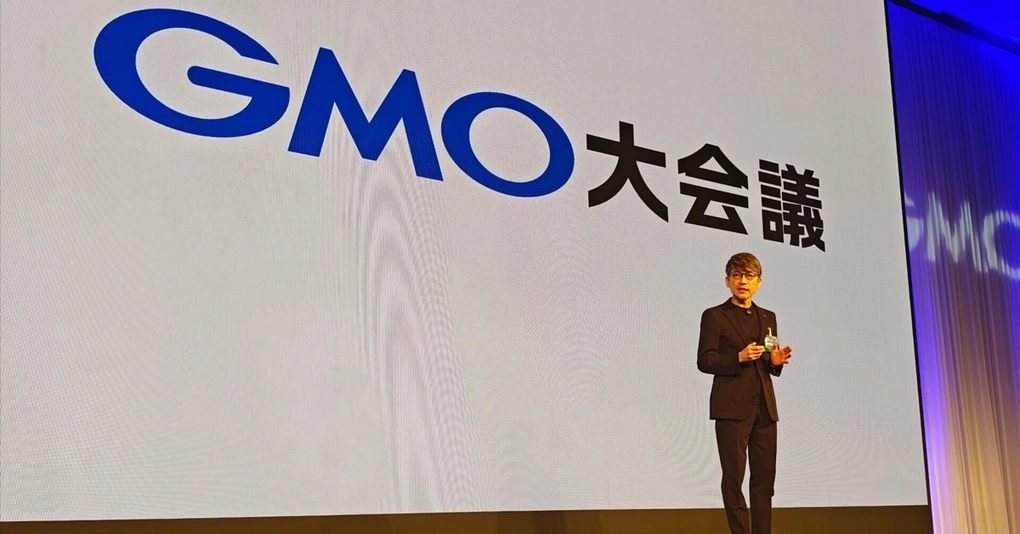
Tại Nhật Bản, công ty Internet GMO phát hiện hệ thống bị thâm nhập từ ngày 19/10 và công bố sự cố ngày 25/10. Hacker đe dọa phát tán dữ liệu của khoảng 20 doanh nghiệp khách hàng và đòi 50 triệu USD tiền chuộc vào ngày 21/10, gây rủi ro cho 26.739 máy chủ. CEO Masatoshi Kumagai đã kiên quyết từ chối trả tiền chuộc, đồng thời yêu cầu khách hàng ngắt kết nối, sao lưu dữ liệu và quét mã độc. Đợt tấn công khiến một số khách hàng giao dịch ngoại hối chịu thiệt hại hàng chục nghìn USD. GMO đã huy động khoảng 200 chuyên gia cùng các công cụ bảo mật và AI để xử lý. Đến ngày 29/10, ông Kumagai cho biết đã tìm thấy manh mối đầu tiên về nhóm hacker, đồng thời đưa ra cảnh báo rằng các công cụ AI mã nguồn mở đang tiếp sức cho những kẻ thiếu chuyên môn dễ dàng tạo công cụ khai thác lỗ hổng.
Ở quy mô người dùng cá nhân và doanh nghiệp nhỏ, ngày 28/10, nhiều người dùng tại Hàn Quốc, Việt Nam và đảo Đài Loan ghi nhận thiết bị lưu trữ mạng (NAS) Synology bị mã hóa dữ liệu thành đuôi `.L0CK3D` hoặc `.LOCK3D`. Theo Chosun và phân tích từ Qihoo 360, kẻ tấn công đã phát tán biến thể mã độc Cerber bằng cách khai thác hai lỗ hổng DSM cũ từ năm 2024 chưa được người dùng cập nhật. Đội ngũ PSIRT của Synology đã xác nhận vụ việc và lưu ý rằng nguy cơ từ lỗ hổng PHP2Shell chỉ ảnh hưởng hẹp đến các hệ thống dùng một số gói phụ thuộc PHP nhất định.
Vụ tấn công lớn nhất lịch sử tiền số xảy ra ngày 29/10 (sáng 30/10 giờ Hà Nội), khi ví nóng của sàn Binance bị xâm nhập. Số tài sản bị đánh cắp ước tính khoảng 6,3 tỷ USD (theo Arkham Intelligence, khoảng 5,78 tỷ USD gồm Bitcoin, Ether và các token khác đã bị chuyển khỏi các ví liên quan).
Binance cho biết nguyên nhân có thể bắt nguồn từ máy tính của một nhân viên DevOps bị xâm nhập, đồng thời khẳng định chưa có bằng chứng cho thấy khóa riêng tư bị rò rỉ. Sàn cam kết dùng quỹ SAFU và nguồn lực nội bộ để bù đắp 100% thiệt hại cho người dùng. Quy mô vụ việc vượt xa đợt tấn công 1,5 tỷ USD vào sàn Bybit hồi tháng 2/2025. Hiện các đơn vị phát hành tiền mã hóa đã vào cuộc can thiệp, trong đó Tether phong tỏa hơn 1,56 tỷ USD USDT và Circle đóng băng hơn 800 triệu USD USDC liên quan đến vụ hack.
Những điểm cần theo dõi và bài học cho quản trị viên
Chuỗi sự cố trong “tháng 10 đen tối” đặt ra yêu cầu cấp thiết cho các quản trị viên hệ thống và người dùng cá nhân. Người vận hành website PHP và WordPress cần lập tức cập nhật lên các bản vá mới nhất; người dùng thiết bị NAS Synology cần nâng cấp hệ điều hành DSM để loại bỏ các lỗ hổng từ năm 2024; các đơn vị sử dụng dịch vụ đám mây Railway hay LiteLLM cần thu hồi và làm mới toàn bộ khóa API và thông tin xác thực.
Mặc dù một số sự cố đã được khoanh vùng, hiện vẫn còn nhiều câu hỏi chưa có lời giải đáp. Danh tính chính xác của các nhóm đứng sau vụ khai thác lỗ hổng PHP2Shell, cuộc tấn công vào GMO hay vụ trộm 6,3 tỷ USD tại Binance vẫn đang trong quá trình điều tra. Bên cạnh đó, hiệu quả thực tế từ việc đóng băng tài sản của Tether và Circle, cũng như khả năng thu hồi lượng tiền số kỷ lục này, tiếp tục là vấn đề trọng tâm cần dõi theo trong thời gian tới.
Nguồn tham khảo: Xem bài gốc